
Sprawa MyDr i komunikaty związane z serwisem bezpiecznedane.gov.pl pokazały, że wyciek danych bardzo szybko przestaje być wyłącznie tematem technicznym. Po incydencie pojawia się ryzyko phishingu, presja informacyjna, pytania od klientów i konieczność szybkiej reakcji. Dlatego firma powinna mieć przygotowane nie tylko zabezpieczenia, ale też podstawowy plan działania na wypadek utraty lub ujawnienia danych.
Wyciek danych w firmie nie zawsze od razu zatrzymuje systemy. Często najpierw zatrzymuje decyzje: kto ma sprawdzić zakres problemu, kto blokuje konta, kto odpowiada pracownikom, a kto komunikuje się z klientami lub partnerami. Jeśli tego nie ustalono wcześniej, nawet dobrze dobrane narzędzia mogą nie wystarczyć, bo zespół traci czas na szukanie odpowiedzialności.
Ten artykuł nie jest poradnikiem prawnym ani opisem jednego incydentu. To praktyczne spojrzenie na przygotowanie firmy: phishing, konta, MFA, menedżer haseł, szyfrowanie, BitLocker, backup, antywirus dla firm, EDR oraz procedurę reakcji, która pozwala ograniczyć chaos po wycieku danych.
Wyciek danych osobowych — dlaczego problem szybko wychodzi poza dział IT?
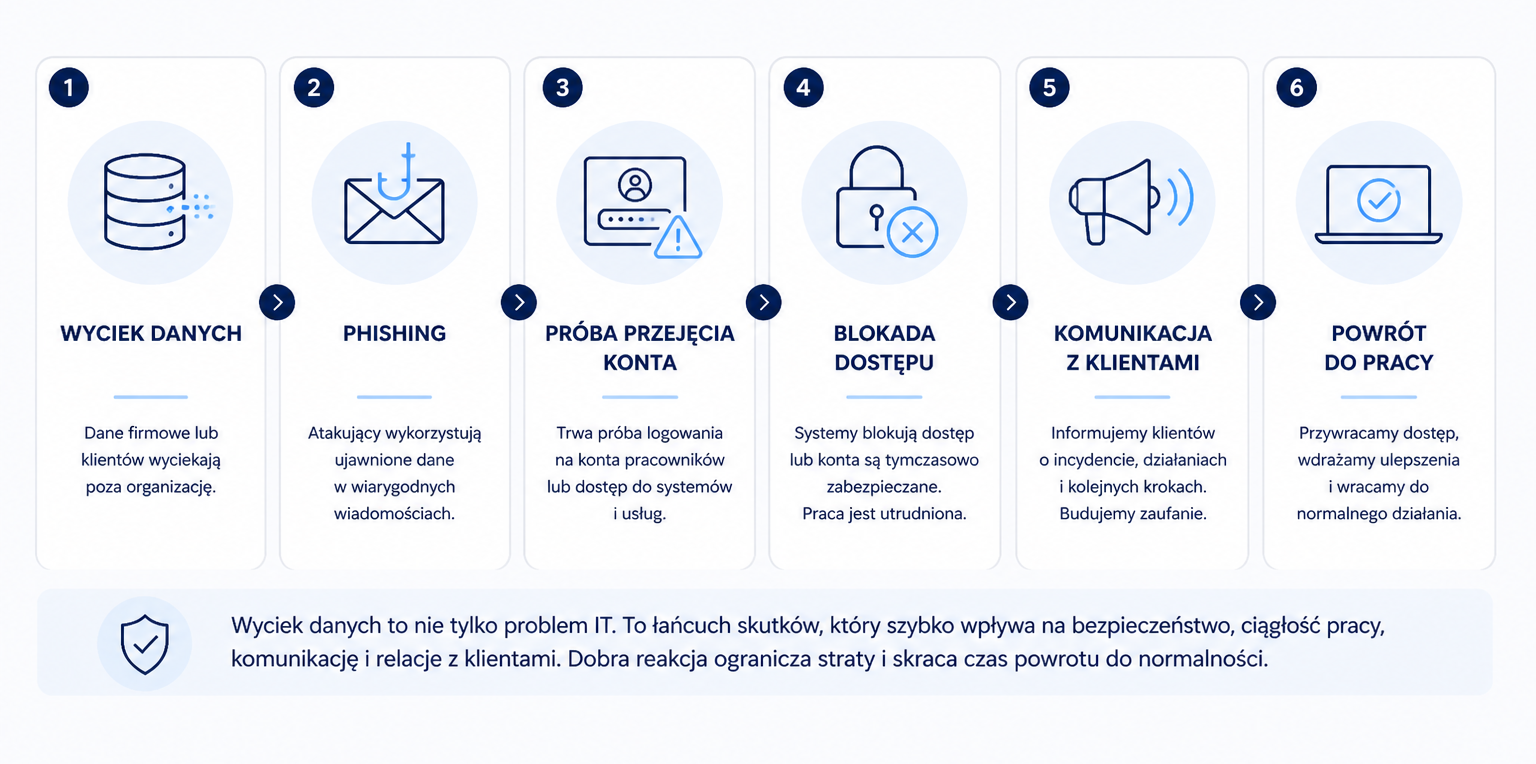
Wyciek danych osobowych dotyczy informacji, ale jego skutki bardzo szybko dotykają codziennej pracy. Klient pyta, czy jego dane są bezpieczne. Pracownik chce wiedzieć, czy ma zmienić hasło. Dział sprzedaży potrzebuje jasnego komunikatu. IT sprawdza konta, logi i urządzenia. Zarząd musi podjąć decyzję, co komunikować i komu.
Dlatego wyciek danych nie powinien być traktowany tylko jako awaria systemu. To zdarzenie, które wymaga ustalenia zakresu, zabezpieczenia kont, oceny ryzyka i uporządkowanej komunikacji. Im szybciej firma wie, kto odpowiada za poszczególne kroki, tym mniejsze ryzyko, że problem techniczny zamieni się w paraliż organizacyjny.
Phishing po wycieku danych — na co firma powinna uważać jako pierwsze?
Po wycieku danych rośnie ryzyko wiadomości, które wyglądają wiarygodnie, bo mogą wykorzystywać prawdziwe imiona, adresy e-mail, numery telefonów, nazwy firm albo kontekst wcześniejszej współpracy. Phishing po wycieku danych często nie wygląda jak przypadkowy spam. Może przypominać wiadomość od instytucji, dostawcy, banku, kuriera albo działu IT.
Firma powinna wcześniej ustalić, jak ostrzega pracowników i klientów przed podejrzanymi wiadomościami. W praktyce ważne są proste zasady: nie podawać haseł przez link z wiadomości, nie instalować załączników bez weryfikacji, nie potwierdzać płatności tylko na podstawie maila i sprawdzać nietypowe prośby innym kanałem. Ochrona przed phishingiem zaczyna się od ludzi, ale powinna być wspierana przez bezpieczeństwo poczty, filtrowanie wiadomości i jasne procedury zgłaszania podejrzeń.
Konta i kontrola dostępu po wycieku — MFA, menedżer haseł i słabe hasła
Po wycieku danych jednym z pierwszych pytań powinno być: które konta mogą zostać wykorzystane dalej? Jeśli pracownicy używają tych samych haseł w wielu usługach, incydent w jednym miejscu może otworzyć drogę do poczty, systemu sprzedażowego, panelu administracyjnego albo zasobów w chmurze.
MFA, czyli uwierzytelnianie wieloskładnikowe lub dwuskładnikowe, ogranicza ryzyko przejęcia konta wtedy, gdy samo hasło przestaje wystarczać. Menedżer haseł pomaga z kolei tworzyć unikalne, mocne hasła bez zapisywania ich w plikach, notesach lub wiadomościach. To nie rozwiązuje wszystkich problemów, ale zmniejsza skutki słabych haseł i porządkuje pracę z dostępami.
Równie ważna jest kontrola dostępu. Pracownik powinien mieć dostęp do tych danych, których naprawdę potrzebuje. Konta administratorów, konta byłych pracowników, współdzielone loginy i zbyt szerokie uprawnienia to miejsca, które po wycieku mogą szybko stać się dodatkowym problemem.
Szyfrowanie danych i BitLocker — co daje, gdy zginie laptop lub nośnik?
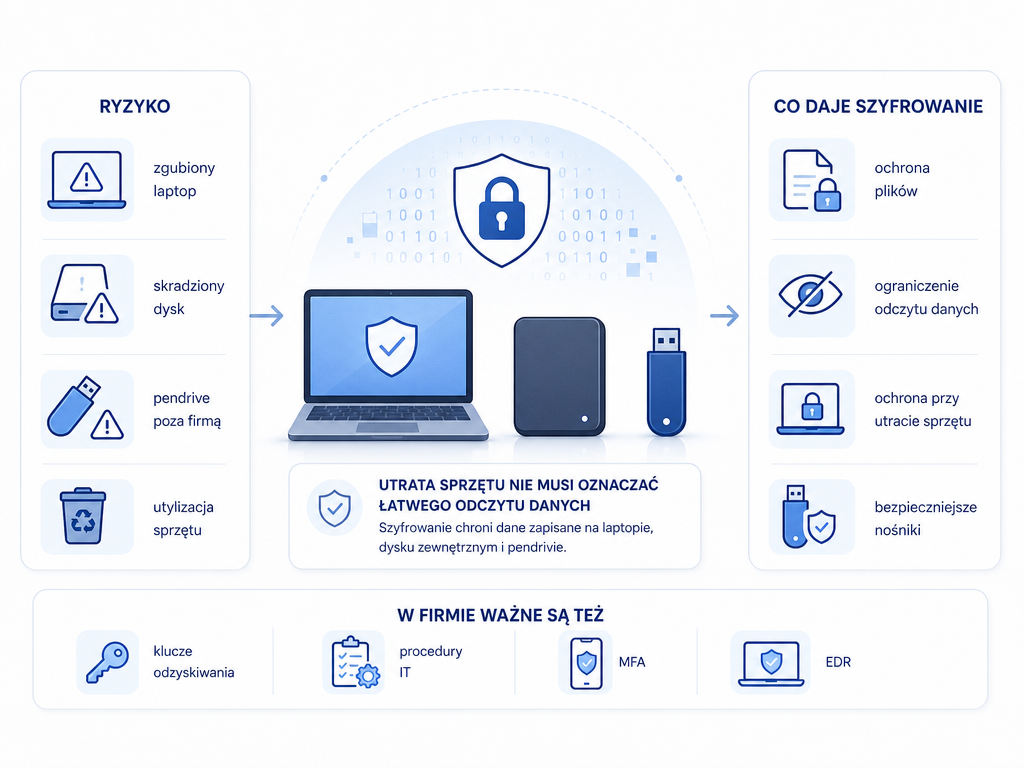
Wyciek danych nie zawsze zaczyna się od włamania do systemu. Czasem wystarczy zgubiony laptop, skradziony dysk zewnętrzny, pendrive zostawiony poza firmą albo sprzęt oddany do utylizacji bez właściwego przygotowania. W takich sytuacjach szyfrowanie danych może znacząco ograniczyć ryzyko odczytu plików przez osobę nieuprawnioną.
BitLocker, dostępny w środowisku Windows, służy do szyfrowania woluminów i pomaga chronić dane zapisane na urządzeniu, szczególnie przy utracie, kradzieży lub niewłaściwym wycofaniu sprzętu z użycia. W firmie ważne jest jednak nie tylko samo włączenie szyfrowania dysku, ale też zarządzanie kluczami odzyskiwania, zgodność z polityką IT i jasna procedura dla laptopów oraz nośników wymiennych.
Szyfrowanie nie zastąpi kontroli dostępu ani ochrony przed phishingiem. Chroni przede wszystkim dane zapisane na urządzeniu. Jeśli konto użytkownika zostanie przejęte, a atakujący uzyska dostęp do działającego systemu, potrzebne są również inne zabezpieczenia: MFA, monitoring logowań, EDR i szybka reakcja administratora.
Backup po wycieku danych — kiedy kopia zapasowa pomaga wrócić do pracy?
Backup po wycieku danych nie cofa samego ujawnienia informacji. Pomaga jednak wrócić do pracy, gdy incydent łączy się z usunięciem plików, zaszyfrowaniem danych, awarią urządzenia albo koniecznością odtworzenia środowiska z bezpiecznej kopii. Dlatego kopia zapasowa jest elementem odporności firmy, ale nie powinna być jedynym planem na incydent.
W praktyce liczy się nie tylko to, że backup istnieje, ale czy obejmuje właściwe dane, czy jest odseparowany od głównego środowiska i czy da się go odtworzyć. Zasada backupu 3-2-1 pomaga ograniczyć ryzyko utraty wszystkich kopii naraz, ale w tym artykule najważniejszy jest kontekst: kopia zapasowa skraca przestój po incydencie i daje firmie punkt powrotu.
Szerzej o planowaniu kopii piszemy w artykule o kopii zapasowej danych w firmie. Przy wycieku danych backup należy traktować jako narzędzie powrotu do działania, a nie jako odpowiedź na wszystkie skutki naruszenia.
Antywirus dla firm, EDR i endpoint security — jak szybciej wykrywać podejrzane działania?
Stanowiska pracy, laptopy i serwery są miejscem, w którym wiele incydentów zaczyna się albo ujawnia. Antywirus dla firm nie powinien być więc dodatkiem instalowanym „dla spokoju”, tylko częścią zarządzanej ochrony urządzeń. W środowisku firmowym znaczenie ma konsola, aktualizacje, polityki bezpieczeństwa, raporty i możliwość szybkiej reakcji na wykryte zagrożenia.
EDR i endpoint security idą krok dalej, bo skupiają się nie tylko na znanych zagrożeniach, ale też na podejrzanych działaniach: nietypowym uruchamianiu procesów, próbach szyfrowania plików, ruchu bocznym w sieci albo działaniach kont, które nie pasują do normalnej pracy użytkownika. To nie oznacza, że każda firma od razu potrzebuje najbardziej rozbudowanego pakietu. Oznacza, że ochrona endpointów powinna być dobrana do skali firmy, rodzaju danych i realnego ryzyka przestoju.

Naruszenie danych osobowych — kto reaguje, kto komunikuje, kto podejmuje decyzje?
Naruszenie danych osobowych wymaga porządku, którego nie da się wymyślić w panice. Firma powinna wcześniej wiedzieć, kto zbiera informacje techniczne, kto ocenia zakres danych, kto kontaktuje się z prawnikiem lub inspektorem ochrony danych, kto komunikuje się z pracownikami, a kto zatwierdza komunikat dla klientów lub partnerów.
Warto pamiętać, że obowiązki związane z naruszeniem ochrony danych osobowych zależą od konkretnej sytuacji i poziomu ryzyka dla osób, których dane dotyczą. UODO wskazuje, że administrator zgłasza naruszenie bez zbędnej zwłoki, w miarę możliwości w terminie 72 godzin po jego stwierdzeniu, chyba że jest mało prawdopodobne, aby naruszenie skutkowało ryzykiem naruszenia praw lub wolności osób fizycznych. To obszar, w którym firma powinna działać z prawnikiem lub IOD, a nie tylko z działem IT.
Dobra procedura nie musi być długa. Powinna jasno określać kolejność działań: zabezpieczenie systemów, zachowanie logów, ustalenie zakresu, decyzję o dalszych krokach, komunikację wewnętrzną i kontakt z właściwymi osobami. Najgorszy scenariusz to sytuacja, w której każdy wie, że „trzeba coś zrobić”, ale nikt nie wie, kto zaczyna.
Jak przygotować firmę na wyciek danych bez paraliżowania codziennej pracy?
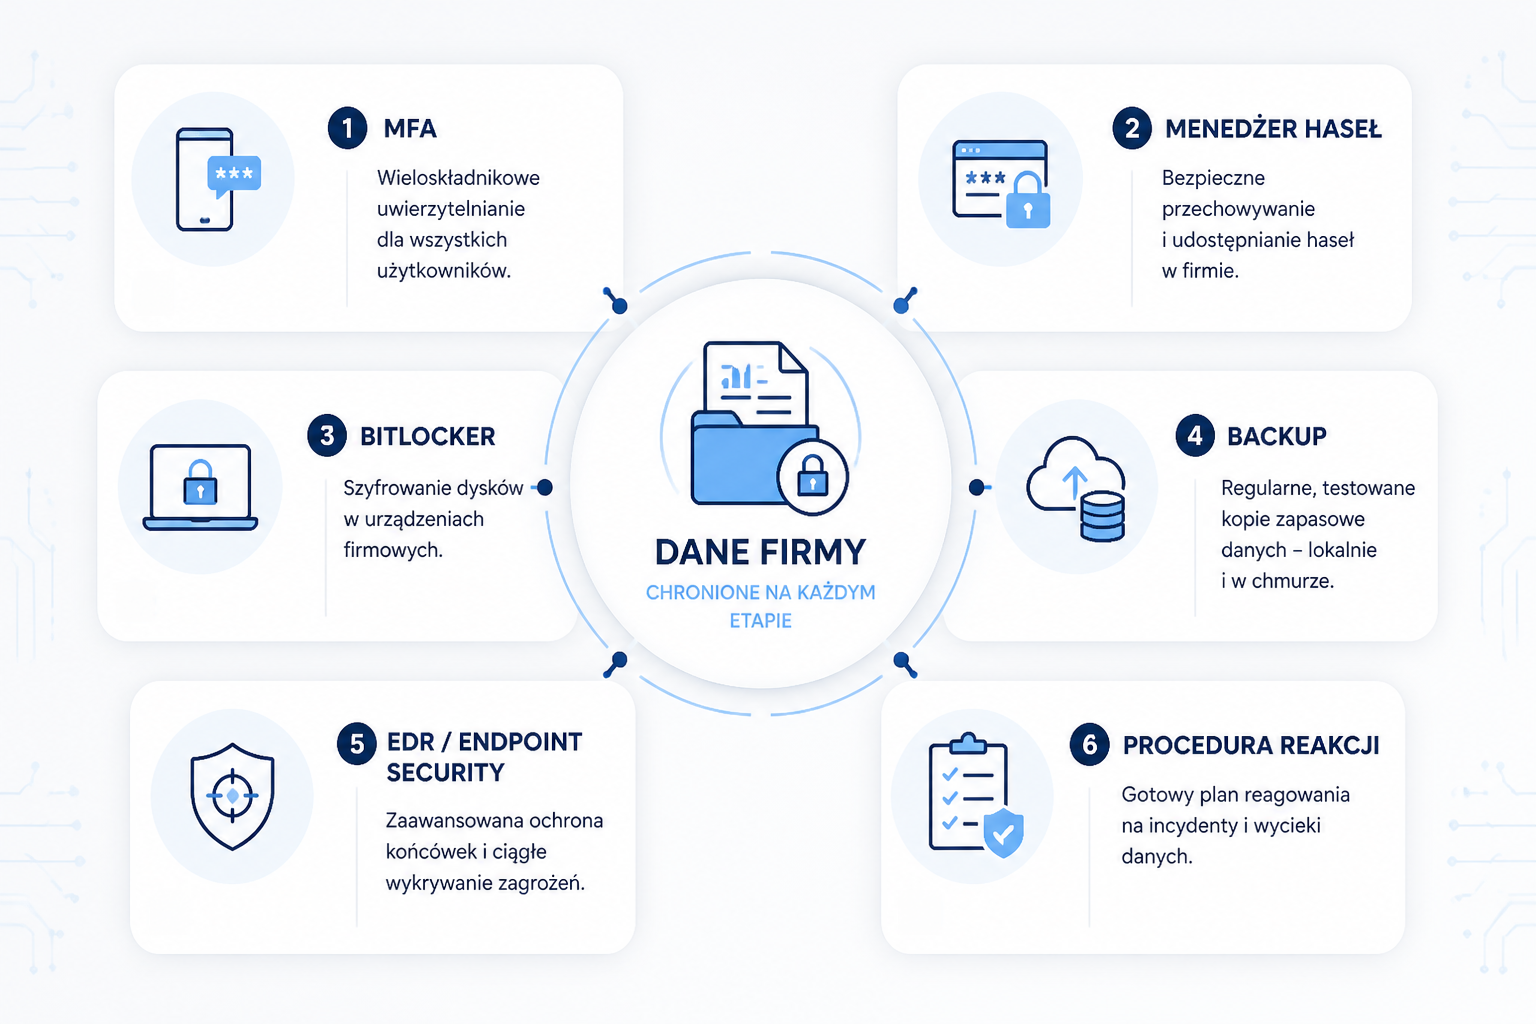
Przygotowanie firmy na wyciek danych nie polega na zbudowaniu skomplikowanego systemu, którego nikt nie rozumie. Lepiej zacząć od podstaw: uporządkować konta, włączyć MFA, wdrożyć menedżer haseł, ograniczyć uprawnienia, zaszyfrować laptopy, zadbać o backup i wybrać ochronę endpointów dopasowaną do liczby stanowisk.
Drugim krokiem jest plan reakcji. Powinien być krótki, znany najważniejszym osobom i możliwy do uruchomienia bez szukania dokumentów po kilku folderach. Warto mieć listę kontaktów, opis ról, podstawowe scenariusze i prosty wzór komunikatu wewnętrznego. To wystarczy, żeby w pierwszych godzinach po incydencie nie działać wyłącznie intuicyjnie.
Wyciek danych w firmie zawsze będzie sytuacją trudną. Można jednak ograniczyć jego skutki, jeśli wcześniej zadba się o dostęp, hasła, szyfrowanie, kopie zapasowe, ochronę stanowisk i procedurę komunikacji. Wtedy firma nie zaczyna od chaosu, tylko od konkretnych kroków, które pomagają utrzymać pracę i szybciej odzyskać kontrolę.
Wyciek danych potrafi zatrzymać pracę szybciej niż sama awaria sprzętu. Sprawdź ofertę Incom Group SA i dobierz rozwiązania wspierające ochronę firmowych stanowisk: oprogramowanie antywirusowe, systemy Windows, nośniki do backupu i sprzęt do bezpiecznej pracy z danymi.
Źródła:- Gov.pl — komunikat po spotkaniu Połączonego Centrum Operacyjnego Cyberbezpieczeństwa
- Ministerstwo Zdrowia — informacja w związku z incydentem dotyczącym firmy MyDr
- Bezpieczne Dane — reakcja na wyciek danych
- UODO — zgłaszanie naruszeń ochrony danych osobowych
- Microsoft Learn — BitLocker Overview
- CISA — Require Multifactor Authentication
- NIST — Cybersecurity Basics